IT автоматизация за по-малко прекъсвания
Когато нов служител чака два дни за достъп до системите, фактура се обработва ръчно на няколко места или критично известие остава незабелязано, проблемът не е само в една задача. Това е процес, който зависи от паметта, наличността и вниманието на хората. IT автоматизацията премахва тази зависимост там, където тя носи излишен риск, забавяне и непредвидими разходи.
За малките и средните компании автоматизацията не означава непременно голям проект, нова сложна платформа или замяна на екипи. В практиката тя означава ясно дефинирани правила: какво се случва при определено събитие, кой получава известие, как се създава заявка, кога се ограничава достъп и как се проверява резултатът. Добре избраните автоматизации освобождават време за работа с по-висока стойност и намаляват вероятността една дребна пропусната стъпка да прерасне в оперативен проблем.
Къде IT автоматизацията носи най-бърз ефект
Най-полезната автоматизация започва от повтарящите се дейности с ясен резултат. Ако дадена задача се изпълнява десетки пъти месечно, следва едни и същи правила и грешката при нея води до забавяне или риск, тя е добър кандидат. Целта не е всяко действие да бъде автоматично, а рутината да бъде контролирана и проследима.
Управление на потребители и достъп
Назначаването, преместването и напускането на служители често включват множество системи: електронна поща, облачни платформи, споделени папки, бизнес приложения, VPN и телефония. Когато тези стъпки се изпълняват ръчно и без общ процес, се появяват два типични проблема. Новите хора не получават нужните права навреме, а напусналите могат да запазят достъп по-дълго от необходимото.
Автоматизиран работен поток може да създава заявка при постъпване на служител, да назначава предварително одобрени роли, да уведомява отговорните лица и да документира всяка стъпка. При напускане същият подход деактивира акаунтите по зададен график, прехвърля служебна информация и оставя проверима следа. Това е едновременно подобрение в продуктивността и съществен контрол за информационната сигурност.
Helpdesk и обработка на заявки
Част от заявките към IT поддръжката са предвидими: забравена парола, искане за достъп, инсталиране на одобрен софтуер или сигнал за проблем с устройство. Автоматизацията може да категоризира заявки, да ги насочва към правилния екип, да изпраща инструкции за често срещани случаи и да ескалира билет, който не е обработен в договорения срок.
Това не премахва нуждата от специалисти. Напротив, позволява им да отделят внимание на инциденти, които изискват анализ и компетентна намеса. За бизнеса резултатът е по-предвидимо време за реакция, по-добра отчетност и по-малко случаи, в които потребителят не знае кой работи по проблема му.
Наблюдение на инфраструктурата
Сървъри, мрежово оборудване, резервни копия и ключови облачни услуги трябва да се наблюдават постоянно, а не само когато някой подаде сигнал. Автоматизиран мониторинг следи показатели като свободно дисково пространство, натоварване, наличност на услуги, неуспешни опити за вход и статус на архивите. При отклонение системата създава инцидент, уведомява отговорните лица и, когато е безопасно, изпълнява предварително одобрено действие.
Например при запълване на системен диск може да се изпрати предупреждение достатъчно рано, вместо критична услуга да спре в работно време. Ако архивирането е неуспешно, автоматичното известие превръща проблема във видима задача, а не в неприятна изненада при нужда от възстановяване. Така наблюдаваме и сървърите на клиентите си - вижте поддръжка на сървъри за фирми.
Сигурност и съответствие
Автоматизацията има важна роля и при прилагането на политики за сигурност. Тя може да проверява дали устройствата имат актуални защити, дали криптирането е включено, дали има рискови администраторски права или дали потребител се опитва да влезе от необичайно място. В зависимост от сценария системата може да поиска допълнително потвърждение, да ограничи сесия или да изпрати сигнал за разследване.
Тук балансът е решаващ. Твърде строгите правила могат да забавят легитимната работа, а прекалено свободните оставят пропуски. При изисквания, свързани с GDPR, ISO 27001 или NIS2, автоматизацията помага контролите да се прилагат последователно и да има доказателства за извършените действия. Тя обаче не е заместител на политики, оценка на риска и отговорни хора, които преглеждат изключенията.
Как да изберете правилните процеси за автоматизация
Най-честата грешка е да се започне от технологията. Първо трябва да се види как работи процесът в момента. Ако одобренията са неясни, данните са непълни или различни хора следват различни правила, автоматизирането само ще ускори хаоса.
Полезен начален въпрос е: коя повтаряща се задача най-често забавя служители, води до грешки или изисква ръчна проверка? След това трябва да се измери обемът. Процес, който отнема пет минути, но се случва сто пъти месечно, може да има по-голям ефект от единична сложна задача, която се изпълнява веднъж годишно.
Оценете и последствията при грешка. Автоматизацията на създаване на потребителски профил може да спести време. Автоматизацията на деактивиране на достъп при напускане може едновременно да спести време и да намали сериозен риск. Именно процесите с висока честота и висока цена на грешката обикновено заслужават приоритет.
Преди внедряване е необходимо да се уточнят собственикът на процеса, условията за стартиране, нужните данни, одобренията и случаите, в които автоматизацията трябва да спре и да предаде задачата на човек. Тази подготовка прави решението управляемо и предотвратява ситуации, в които система изпълнява технически правилно действие с бизнес неправилен резултат.
Защо контролът е по-важен от броя автоматизации
Успешната IT автоматизация не се измерва с броя скриптове, интеграции или използвани инструменти. Измерва се с по-малко прекъсвания, по-бърза обработка, по-нисък риск и ясна възможност да се проследи какво е направено. За това всяка автоматизация трябва да има собственик, документация, дневник на действията и процедура за промяна.
Особено внимание изискват автоматизациите с права за достъп, изтриване на данни, промени по конфигурации и действия в системи за сигурност. Те трябва да работят с минимално необходимите разрешения, да бъдат тествани извън продукционна среда, когато това е възможно, и да имат ясен механизъм за връщане назад. Автоматичното действие е полезно само ако организацията може да обясни защо е извършено и как би реагирала при неочакван резултат.
Необходим е и периодичен преглед. Бизнесът се променя: назначават се нови роли, въвеждат се приложения, променят се регулаторни изисквания. Правило, което е било правилно преди година, може вече да дава прекалено широки права или да създава ненужни заявки. Редовният преглед поддържа автоматизацията полезна, а не просто работеща по инерция.
Най-честите причини за прекъсвания не са случайни
В много компании IT средата изглежда стабилна, докато не се натрупат няколко стари проблема. Работна станция не е подменяна с години. Суич работи без резервно захранване. Антивирусната защита е различна на отделните машини. Облачни акаунти се администрират от повече хора, без ясни правила. Тези слабости рядко водят до инцидент веднага, но увеличават вероятността за прекъсване.
Чести източници на проблеми са липсата на стандартизация, отсъствието на превантивна поддръжка и реактивният модел на работа. Ако IT поддръжката влиза в действие само когато нещо вече е спряло, организацията постоянно работи след проблема, а не преди него. Това означава по-дълги прекъсвания, по-трудна диагностика и по-скъпо възстановяване.
Отделно стои въпросът със сигурността. Част от най-сериозните спирания днес не са хардуерни, а резултат от криптовируси, компрометирани акаунти или човешка грешка при достъп и права. Ако средата не е защитена и наблюдавана, прекъсването може да започне като инцидент и да прерасне в криза.
Резервираност там, където прекъсването струва най-много
Не всяка фирма има нужда от скъпа архитектура с пълна висока наличност. Но почти всяка фирма има нужда от резервираност в поне няколко критични точки. Най-често това са интернет свързаност, архивиране, електрозахранване и достъп до ключови системи.
Например, втори интернет доставчик има смисъл, ако спирането на връзката блокира продажби, обслужване или работа на разпределени екипи. UPS защита е задължителна, когато внезапното спиране може да повреди оборудване или да прекъсне важни услуги. Резервно копие има стойност само ако може реално да се възстанови и това е проверявано. Много организации разбират твърде късно, че имат архив, но нямат работещо възстановяване.
Тук компромисът е финансов. Резервираността струва пари, но липсата ѝ често струва повече в най-неподходящия момент. Разумният подход е да се изчисли каква е цената на един час престой и спрямо нея да се планират защитните мерки.
Стандартизацията е подценяван инструмент
Когато във фирмата има различни версии на операционни системи, несъгласувани настройки, случайно избран софтуер и устройства с неизвестна история, поддръжката става бавна и рискова. При инцидент всяка машина е отделен казус. Това удължава както диагностиката, така и възстановяването.
Стандартизацията не означава излишна бюрокрация. Означава предвидима среда. Еднакви политики за обновления, ясни нива на достъп, одобрени приложения, централизирано управление на устройства и документирана конфигурация. Колкото по-еднаква и контролируема е средата, толкова по-малко са неизвестните при проблем.
За растящи организации това е особено важно. При бързо наемане на хора и отваряне на нови офиси хаосът се натрупва неусетно. Ако няма стандарт, всеки нов потребител и всяко ново устройство увеличават риска от прекъсване.
Контрол на промените
Много инциденти не идват от аварии, а от прибързани промени. Ъпдейт, направен в работно време. Смяна на мрежова настройка без тест. Нов облачен достъп, даден без проверка на правата. Когато промяната не е планирана и документирана, дори малък пропуск може да спре работата на цял екип.
Затова контролът на промените е практичен, а не формален процес. Важно е да се знае какво ще се променя, кога, какъв е рискът, кой одобрява и какъв е планът за връщане назад при проблем. Не всяка промяна изисква тежка процедура, но всяка промяна по критична система трябва да има собственик и ясен прозорец за изпълнение.
Това е една от зоните, в които дисциплината носи директен резултат. По-малко изненади, по-малко спирания, по-късо време за реакция, когато нещо все пак се обърка.
Процесът след инцидент е също толкова важен
Намаляването на прекъсванията не свършва с бързо отстраняване на проблема. Ако няма анализ защо се е случил и как да не се повтори, организацията остава уязвима. Добрата практика е след всеки по-сериозен инцидент да има кратък преглед на причината, времето за реакция, засегнатите системи и корективните действия.
Така постепенно се натрупва организационно знание. Вижда се кои проблеми се повтарят, кои доставчици или компоненти са рискови и къде липсва капацитет. Това позволява бюджетът за IT да се насочва по-умно - към превенция с измерим ефект, а не към хаотични покупки под напрежение.
За много фирми най-добрият резултат идва, когато имат единна точка за контакт, проактивно наблюдение и ясна отговорност за средата. Именно този модел на работа намалява зависимостта от отделни хора и превръща IT поддръжката в контролируем процес, а не в поредица от спешни реакции. Това е и причината компании да търсят партньор като Хелпдеск България не само за отстраняване на проблеми, а за стабилност, отчетност и предвидима работа.
Ако търсите как да ограничите прекъсванията, започнете не с най-шумния проблем, а с най-критичния за бизнеса. Там ефектът се вижда най-бързо, а добрата IT среда се изгражда именно така - с ясни приоритети, последователност и контрол.
Практичен подход за внедряване
Разумният старт е с един ограничен процес, който има видим проблем и измерим резултат. Например автоматично създаване и насочване на helpdesk заявки, проверка на успешното архивиране или стандартизиран процес за включване на нов служител. Определете базова стойност: колко време отнема задачата сега, колко грешки има и колко често се налага повторна работа.
След внедряването наблюдавайте не само техническото изпълнение, но и реалното преживяване на потребителите. Ако автоматизацията намалява времето за обработка, но създава неяснота кой одобрява заявките, процесът има нужда от корекция. Малките подобрения, проверени в реална среда, създават доверие и дават основа за следващите стъпки.
При по-сложни среди външен IT партньор може да свърже автоматизацията с проактивен мониторинг, helpdesk процеси, управление на устройства и политики за сигурност. Така решенията не остават изолирани технически инициативи, а се подреждат около непрекъсваемостта на работата и конкретните цели на компанията.
Най-добрият първи ход не е да автоматизирате всичко. Изберете една задача, която днес отнема време, създава риск или прекъсва работата на хората, и я превърнете в ясен, измерим и контролиран процес.
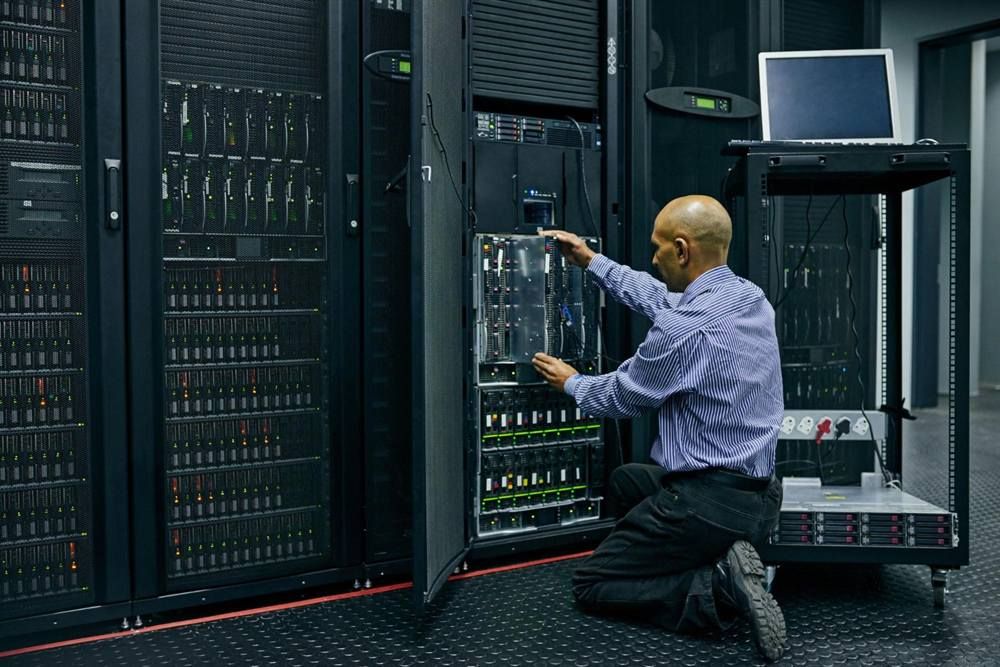
Пример от практиката: автоматизиран patch management в голяма сървърна среда.
Нека поговорим за IT нуждите на фирмата ви: ще прегледаме къде се губи време и какво може да се автоматизира и ще ви предложим най-доброто решение и цена. Вижте компютърна и ИТ поддръжка за фирми или директно нека поговорим за нуждите ви.
Тагове:
Благодарим! Ще се свържем с Вас до 1 работен ден.
Нещо се обърка при изпращането. Моля, опитайте отново.